

Vigo
Moteur d'application d'état distribué
Des dizaines de milliers de nœuds sur un seul serveur
Gestion de configuration moderne
Un véritable réseau auto-réparateur : chaque agent corrige sa propre dérive à chaque vérification — jusqu'à une fois par seconde. Mesuré en conditions réelles sur un seul serveur 8 vCPU / 32 Go : ~7 450 nœuds à une cadence d'une seconde, ~30 000 en relâchant la cadence — voir notre méthode de mesure.
Logiciel libre sous GNU AGPL v3.0, sans limite de nœuds.
Mesuré sur un seul serveur
Un serveur 8 vCPU avec 32 Go de RAM. La cadence de vérification fixe le plafond — voici ce qu'il a tenu, mesuré en conditions réelles, sans extrapolation. Méthodologie complète et tableau de montée en charge →
| Mesuré sur le banc de test | Vigo |
|---|---|
| Nœuds à une cadence d'une seconde | ~7 450 |
| Nœuds à une cadence de 30 à 60 secondes | ~30 000 |
| RAM par nœud connecté | ~220 Ko |
| Binaire agent | ~10 MiB |
| Facteur limitant | CPU à 1 s, mémoire en cadence lente |
Mesuré en conditions réelles sur un serveur 8 vCPU / 32 Go. À une cadence d'une seconde, le serveur est limité par le CPU (~7 450 nœuds) ; en relâchant la cadence, il devient limité par la mémoire, à l'échelle de dizaines de milliers (~30 000 à 30–60 s). La capacité évolue ~linéairement avec les cœurs et la RAM. Voir l'analyse de dimensionnement complète →
Capacité
Des dizaines de milliers / serveur
Sur un seul serveur 8 vCPU / 32 Go, mesuré en conditions réelles — ~7 450 envoys à une cadence d'une seconde, ~30 000 en relâchant la cadence. Vous fixez le compromis ; la capacité évolue linéairement avec les cœurs et la RAM. Pas de compile masters, pas de pools de workers, pas de clusters de base de données. Performance & dimensionnement →
Vitesse
Microsecondes, pas millisecondes
Le chemin critique est une vérification de signature ED25519 en ~53 µs (benchmarké) sur un index en mémoire — le reste est sub-microseconde. Pas de compilation de catalogue, pas d'interprétation Ruby, zéro requête base de données sur le chemin de vérification.
Simplicité
YAML. Pas un DSL.
Aucun langage personnalisé à apprendre. Pas de compilateur. Pas de Ruby, pas de Python, pas de JVM sur les nœuds gérés. Un administrateur système qui ne connaît pas Vigo peut lire un fichier de configuration et comprendre ce qu'il fait. Un seul format, un seul répertoire, une seule commande de publication.
Coût
Open source. Aucune limite de nœuds.
Il n'y a pas d'édition entreprise ni de module complémentaire réservé. Toutes les fonctionnalités sont dans le code que vous clonez. À propos de la licence →
Architecture

Démarrer le serveur
sudo docker pull ghcr.io/daniel-alexander4/vigo:latest
sudo docker tag ghcr.io/daniel-alexander4/vigo:latest vigo:latest
sudo mkdir -p /srv/vigo
sudo docker run --rm -v /srv/vigo:/srv/vigo vigo:latest --seed-only
cd /srv/vigo && sudo docker compose up -d
Ces commandes récupèrent l'image publiée du serveur ; il faut Docker avec le plugin Compose sur un hôte x86_64. Les certificats TLS, la base de données et les secrets sont générés au premier démarrage du serveur. Ouvrez https://localhost:8443 pour le tableau de bord, puis enrôlez l'agent du serveur lui-même avec curl -sSfk https://127.0.0.1:8443/bootstrap | sudo sh. Pour compiler l'image depuis les sources, voyez le guide d'installation, qui couvre aussi la suite.
Agents enrollés en 30 secondes
curl -sSfk https://server:8443/bootstrap | sudo sh
Télécharge le binaire agent de 10 MiB. Génère les certificats TLS. S'enrôle auprès du serveur. Installe le service système. Vérifie la connectivité.
Fonctionne sur Linux, macOS, FreeBSD, OpenBSD, NetBSD et illumos.
Windows : irm https://server:8443/bootstrap?os=windows | iex
Tout voir en un coup d'œil
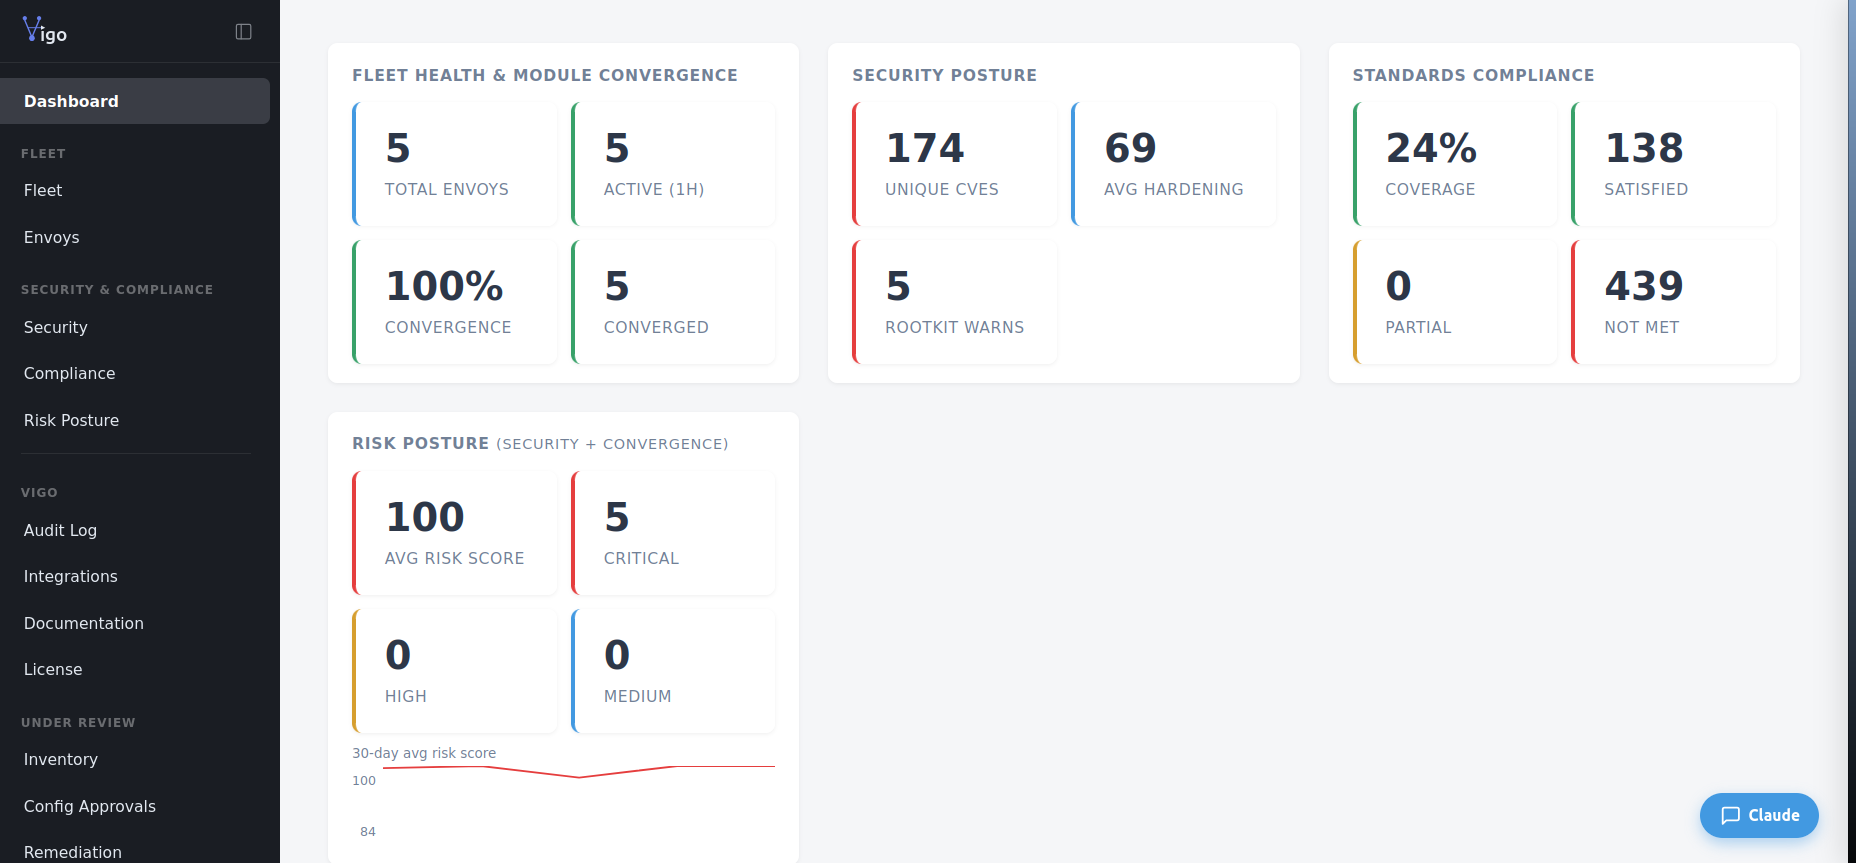
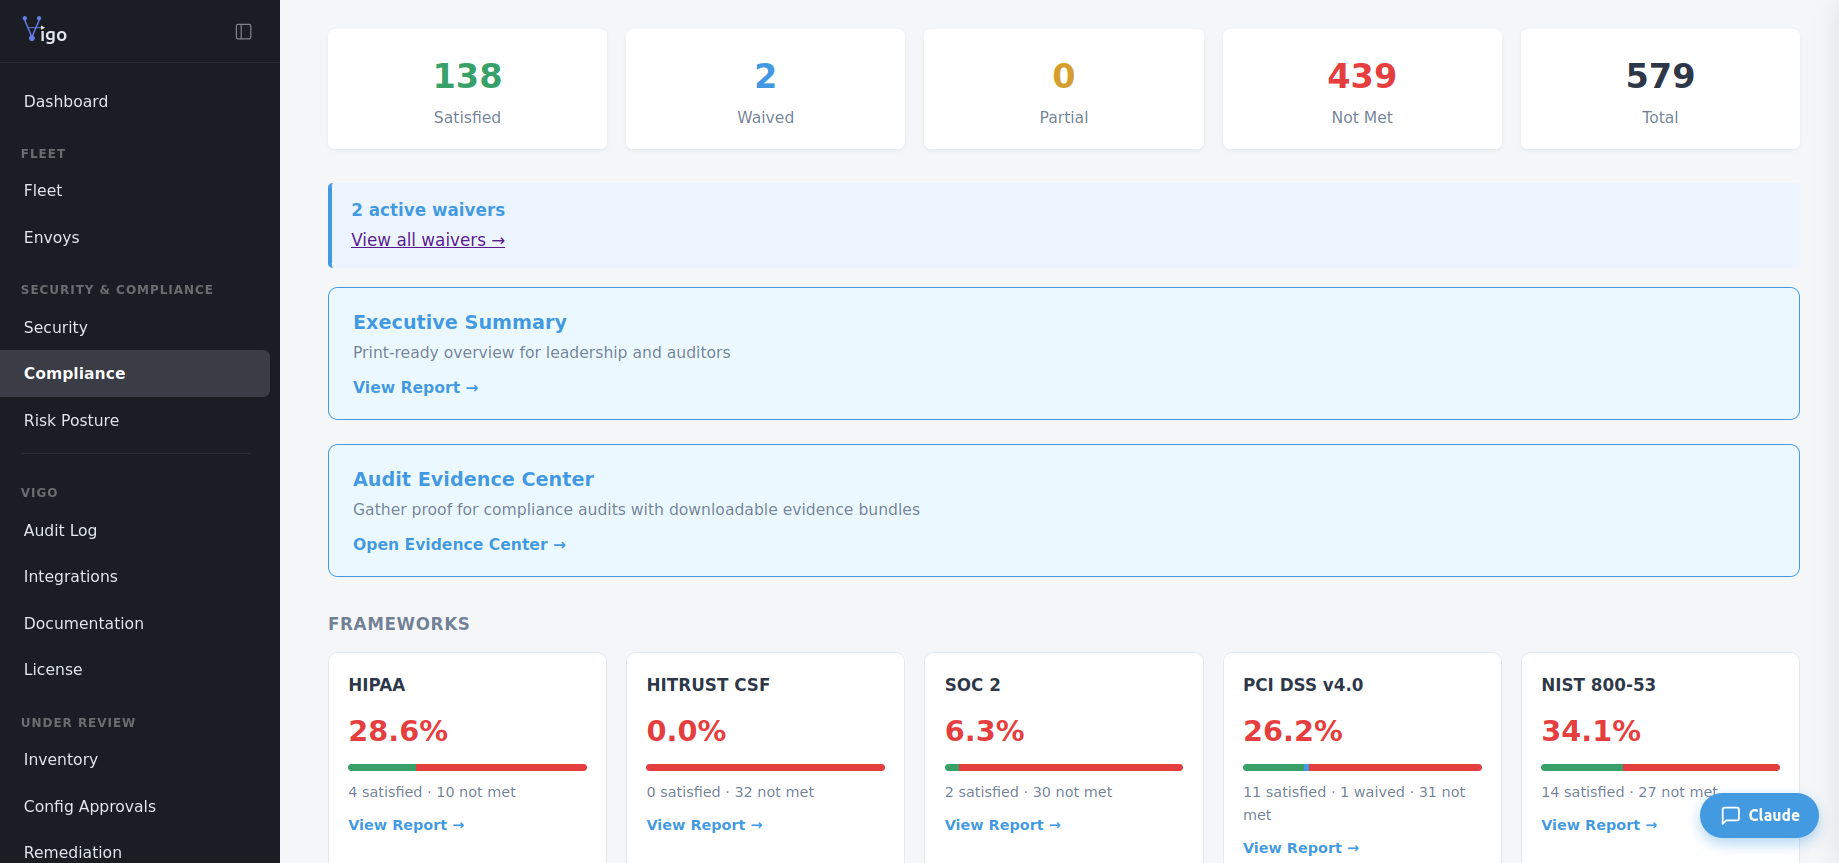
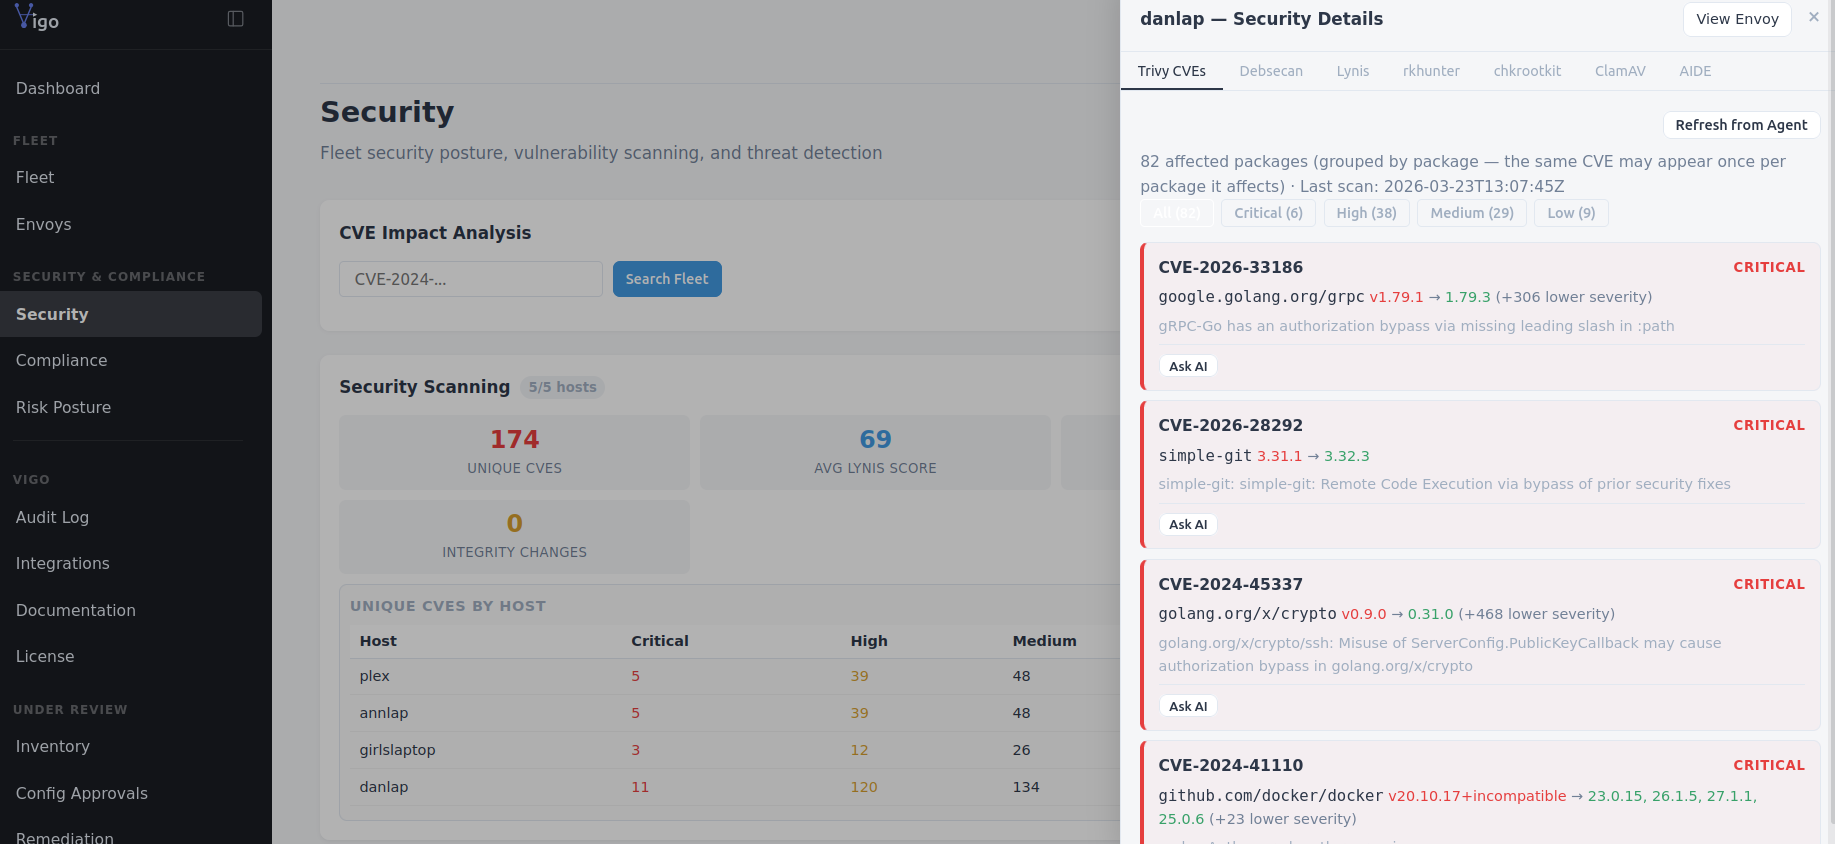
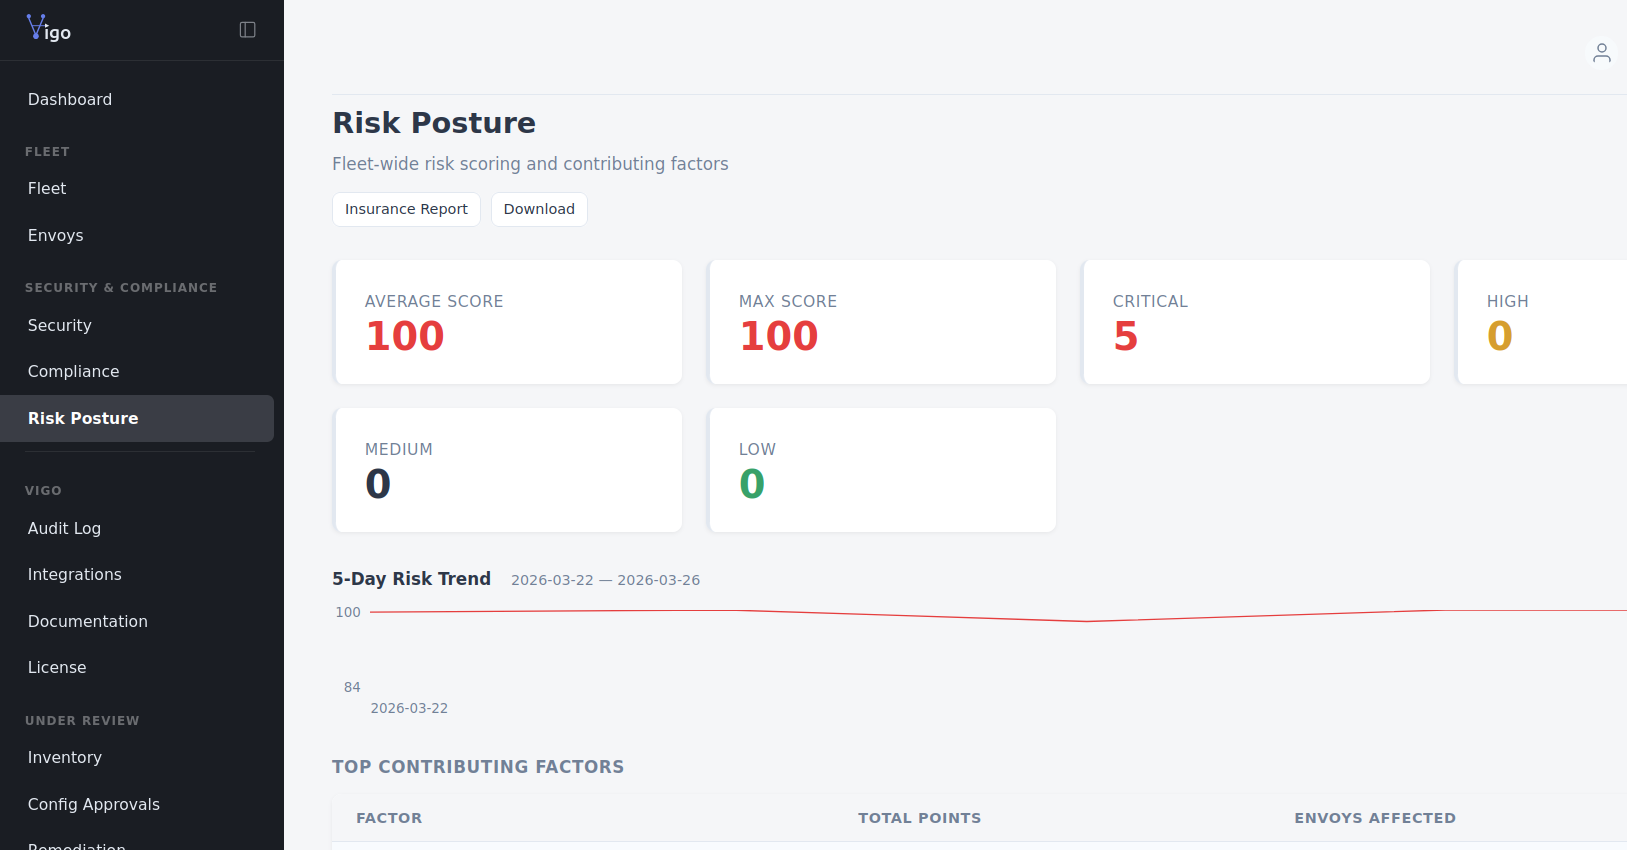
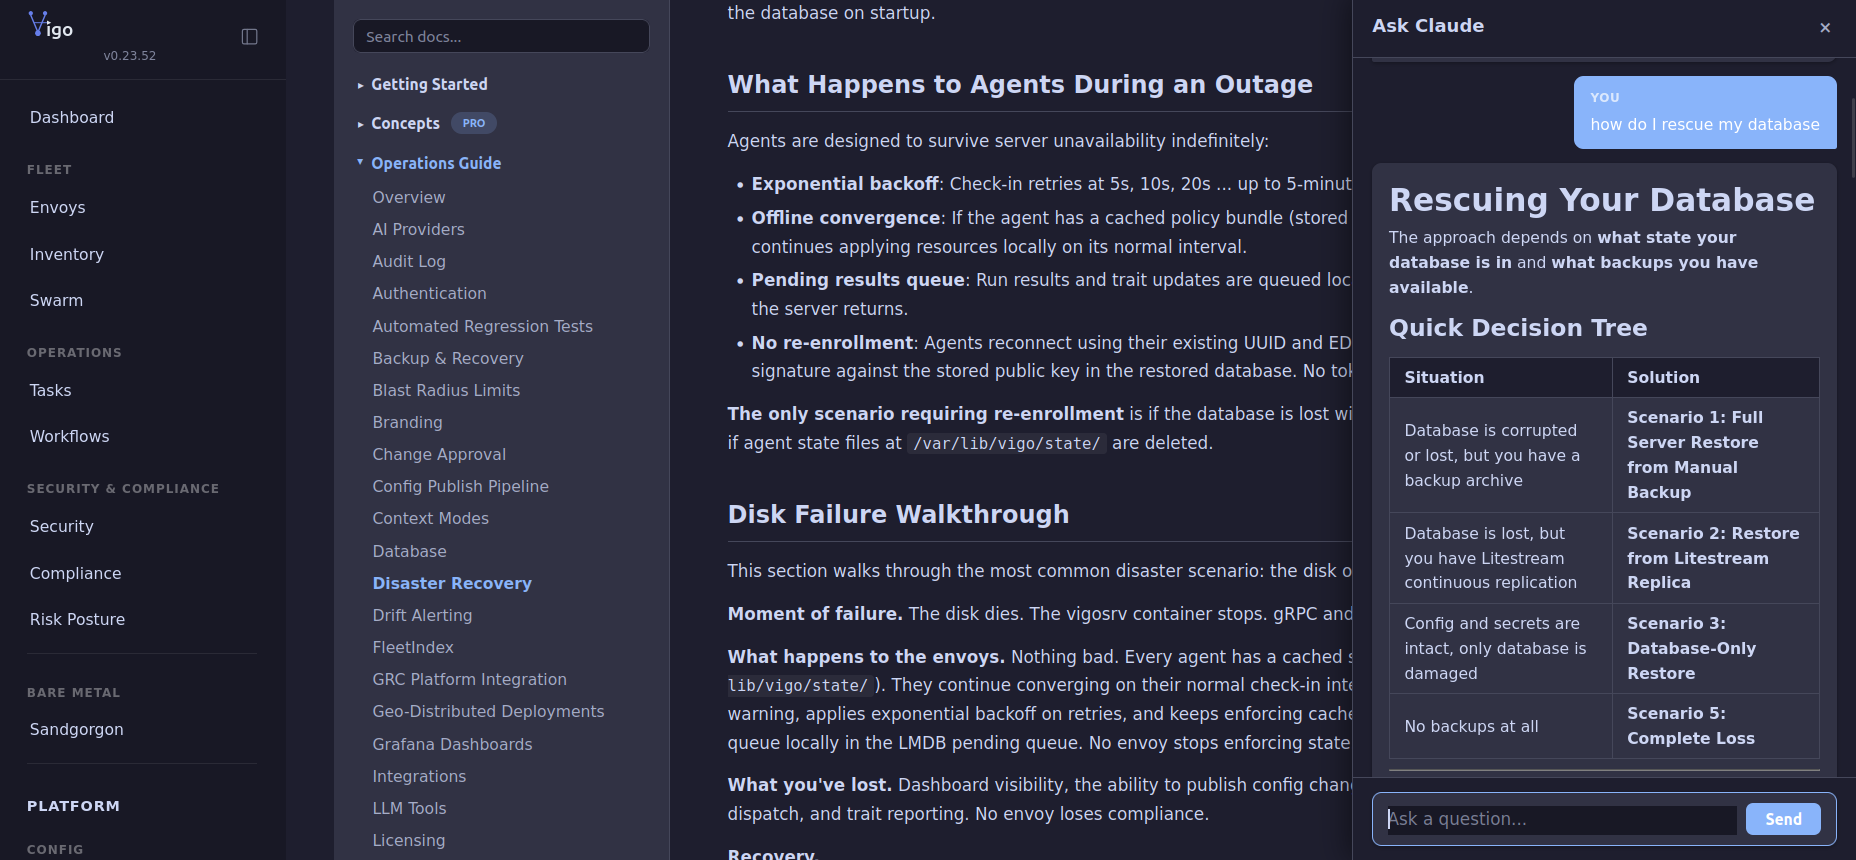
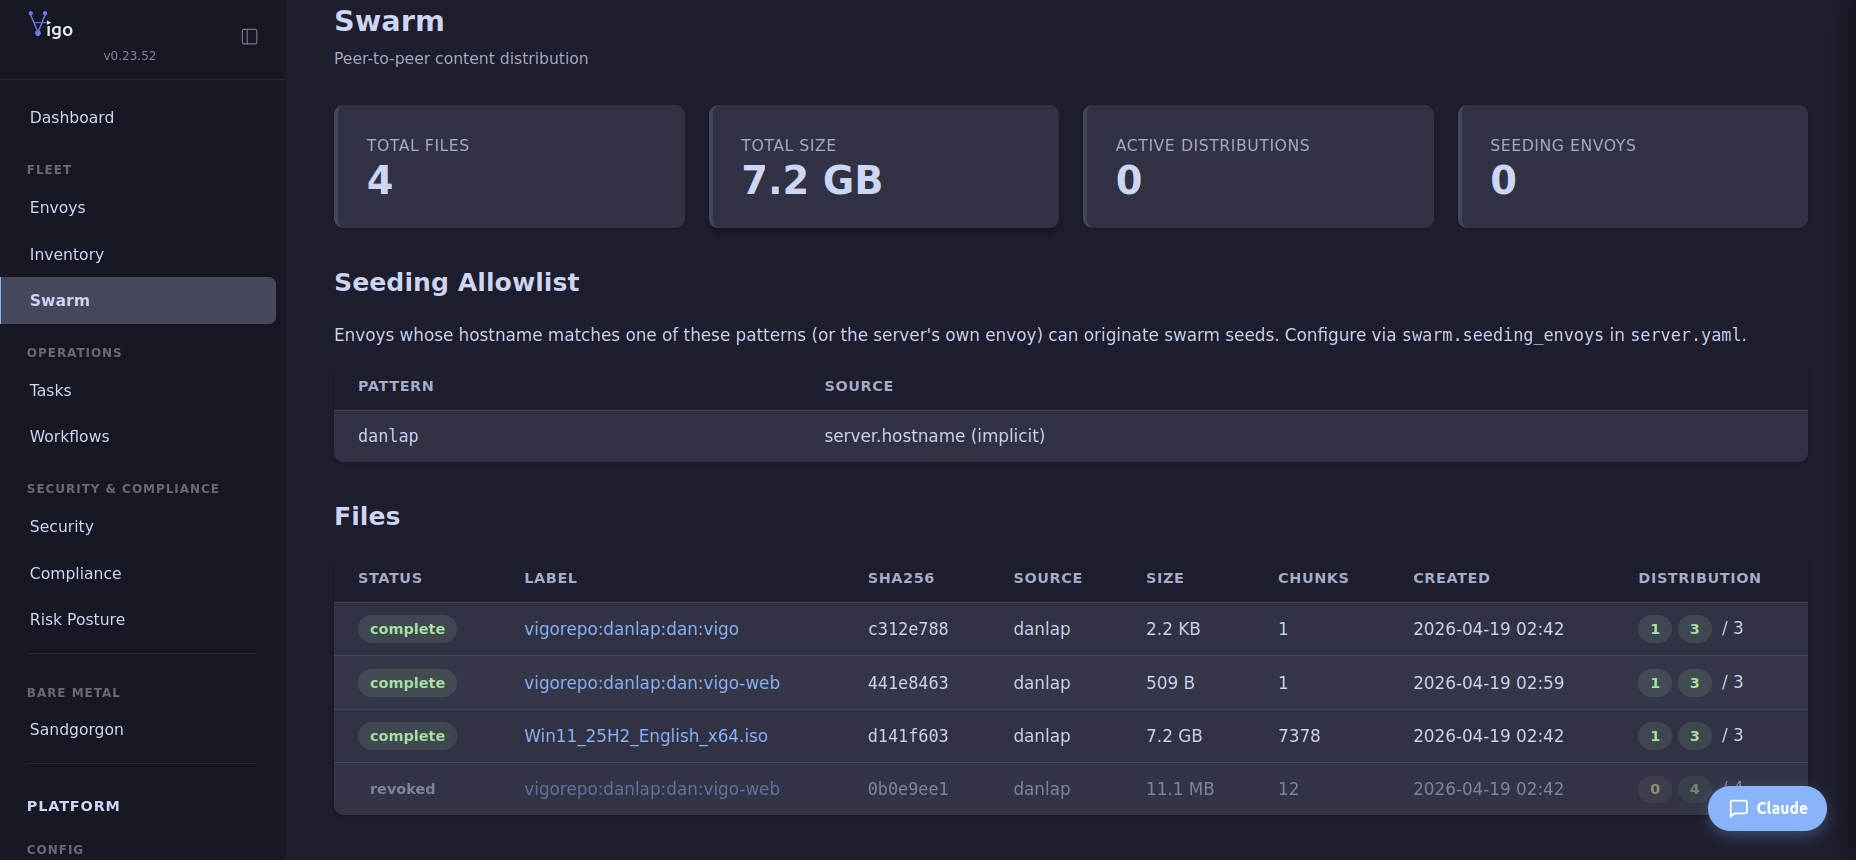

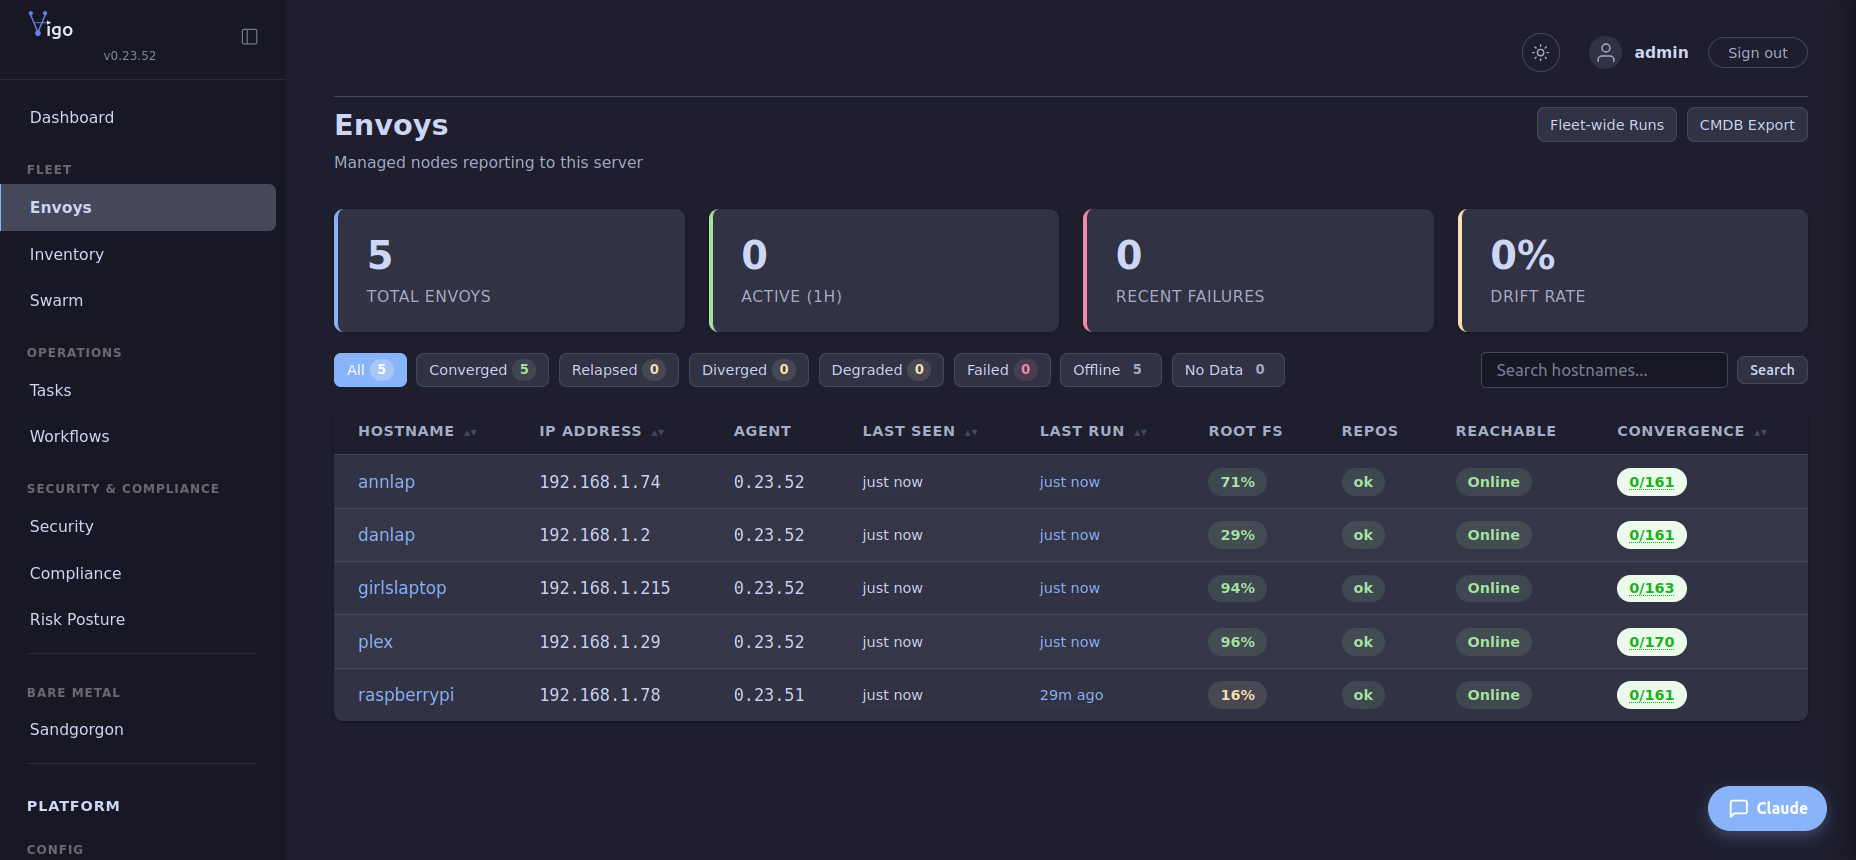
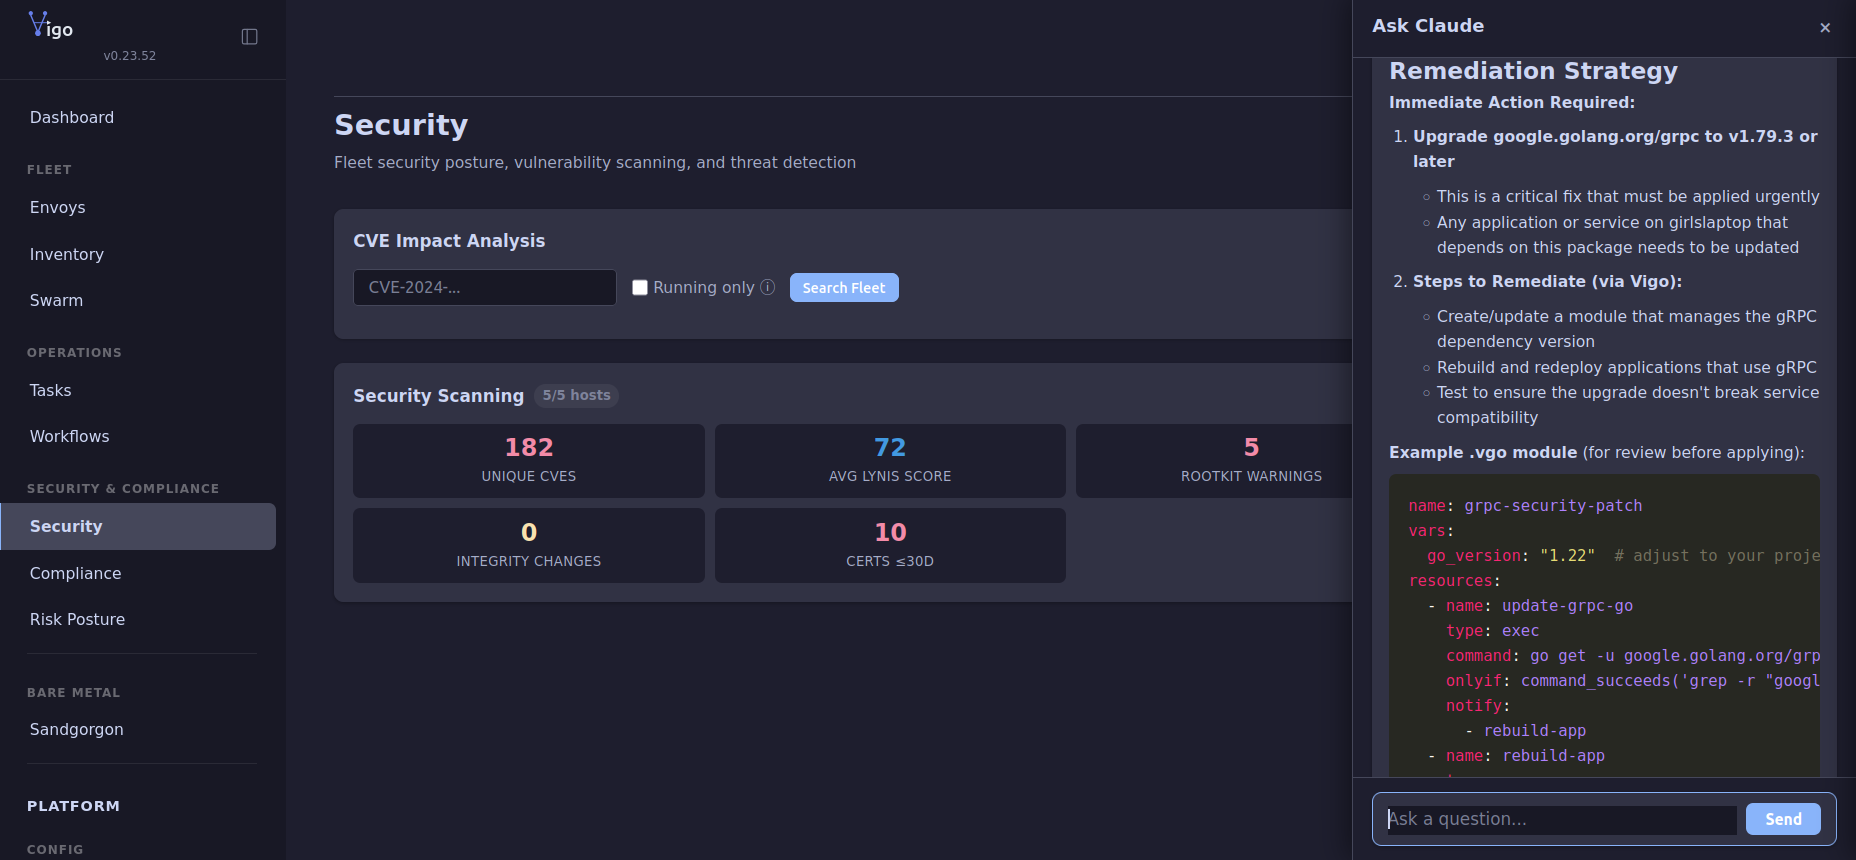
Une seule configuration. Toutes les plateformes.
69 types de ressource — 68 intégrés (dont 16 exécuteurs de périphériques réseau SSH pour Cisco, Arista et Juniper) plus un exécuteur personnalisé fourni par l'utilisateur. Écrivez type: service et l'agent dispatch vers le bon backend. Aucune configuration spécifique à la plateforme requise.
| Plateforme | Système d'init | Gestionnaire de paquets | Exécuteurs |
|---|---|---|---|
| Linux | systemd | apt, dnf, yum, zypper, pacman, apk | Multi-plateforme |
| macOS | launchd | Homebrew | Multi-plateforme |
| FreeBSD | rc.d | pkg | Multi-plateforme |
| OpenBSD | rcctl | pkg_add | Multi-plateforme |
| NetBSD | rc.d | pkgin | Multi-plateforme |
| illumos | SMF | IPS | Multi-plateforme |
| Windows | Windows Service | Chocolatey, winget, Scoop | Multi-plateforme |
| Périphériques réseau | — | — | 16 SSH (Cisco, Arista, Juniper) |
Accès distant depuis le navigateur
Terminaux SSH et bureaux RDP dans votre navigateur. Sans VPN. Sans bastion. Sans redirection de port. Via le même tunnel mTLS que l'agent utilise déjà.
SSH
Terminal complet via xterm.js. Clés éphémères générées par session. Aucune credential SSH permanente stockée sur le serveur.
RDP
Bureau graphique via Guacamole. Mise à l'échelle fit-to-window ou 1:1. Synchronisation du presse-papiers, transfert de fichiers, clavier à l'écran.
Shadow / Assist
Visualisez et contrôlez la session bureau en direct d'un utilisateur. Observez ce qu'il voit en temps réel, ou prenez le contrôle pour l'aider. Invites de consentement utilisateur intégrées. Linux (x11vnc) et Windows (TightVNC).
Zéro infrastructure
Pas de jump boxes, pas de concentrateurs VPN, pas de bastion SSH. L'agent passe par sa connexion gRPC existante. Une surface d'attaque en moins.
22 cadres de conformité. Appliqués, pas seulement rapportés.
Vigo associe les ressources configcrate aux contrôles réglementaires et vous indique exactement ce qu'il applique, ce qu'il surveille et ce qui nécessite une validation externe. Sans surestimation.
HIPAA
Contrôles d'accès, journalisation d'audit, chiffrement, gestion des sessions
SOC 2
Gestion des changements, provisionnement des accès, surveillance, disponibilité
PCI DSS v4.0
Pare-feu, durcissement, contrôle d'accès, surveillance de l'intégrité
NIST 800-53
Familles de contrôles AC, AU, CM, IA, SC
CIS Benchmarks
Ubuntu, RHEL, Windows Server — plus de 260 contrôles
ISO 27001
Gestion des actifs, cryptographie, sécurité des opérations
Également : SOX, FINRA, MiFID II, GDPR, NERC CIP, HITRUST, IEC 62443, FDA 21 CFR Part 11, Cyber Essentials Plus, CCSS, UKGC, Nevada GCB, MGA, NY DFS 23 NYCRR 500. Liste complète des cadres →
Observez avant d'appliquer
Exécutez Vigo en parallèle de votre gestion de configuration existante. Voyez exactement ce qu'il changerait — sans rien modifier.
Par nœud ou à l'échelle du parc
Activez le mode observation globalement dans server.yaml ou par nœud dans la configuration. Les agents signalent la dérive sans appliquer de changements.
Chemin de migration sûr
Enrôlez les nœuds gérés par votre gestion de configuration existante. Voyez ce que Vigo ferait. Basculez quand vous êtes prêt.
Rétractation de configcrate
Marquez un configcrate state: absent et Vigo inverse ce qu'il a appliqué — fichiers, paquets, services, commandes — à la prochaine vérification. Déclaratif, versionné, côté serveur.
Distribuez tout. En pair-à-pair.
Sous chaque agent tourne Swarm, un réseau mTLS pair-à-pair exclusif aux envoys sans serveur dans le chemin de données. Six sous-systèmes de contenu s'y appuient, tous ancrés dans une identité puddle par utilisateur : Filecast pousse des fichiers des administrateurs vers le parc, Longdrawer et Lockbox synchronisent des répertoires par utilisateur entre vos propres machines (en clair et chiffré), Gitback réplique les dépôts git personnels, Curator est un registre d'artefacts adressé par contenu, et Poolq est un journal append-only ordonné pour le parc.
Filecast
Distribution de fichiers poussés par l'administrateur. Initialisez une charge utile depuis le CLI ou l'interface d'administration et chaque envoy ciblé la télécharge en pair-à-pair. Ordonnancement de fragments rarest-first, bande passante adaptative, suivi de la progression en temps réel avec visualisation des sources par fragment.
Longdrawer
Déposez un fichier dans ~/longdrawer/ sur n'importe quelle machine. Il apparaît sur toutes les autres machines où vous avez un compte. Supprimez-le et il disparaît partout. LAN uniquement, entièrement pair-à-pair, sans implication du serveur, sans configuration, sans commandes.
Lockbox
Pendant chiffré de Longdrawer. Les fichiers dans ~/lockbox/ sont du texte chiffré au repos sur chaque envoy, chiffrés avec la clé publique de chaque pair. Déverrouillez avec vigo swarm puddle unlock pour déchiffrer localement. Choisissez cette option pour tout ce que vous souhaitez garder illisible sur une machine volée.
Gitback
Réplication git personnelle sans hébergeur tiers. Exécutez vigo swarm gitback project init dans n'importe quel dépôt et chaque push se propage comme un bundle vers vos autres envoys via mTLS. Si votre poste de travail tombe en panne, git clone gitback://<your-name>/<repo> depuis une autre machine récupère l'historique complet. Pas de service git externe, pas de code quittant votre réseau.
Curator
Registre d'artefacts pair-à-pair adressé par contenu. Publiez des binaires et des images de conteneurs une fois et chaque envoy les résout par hash et les télécharge depuis le swarm — pas de serveur de registre, pas de stockage central dans le chemin de données.
Poolq
Un journal et une file d'attente ordonnés et append-only pour le parc. Les enregistrements et événements circulent entre les envoys en pair-à-pair dans un ordre cohérent, sans broker dans le chemin de données.
Le serveur tombe ? Les agents continuent de fonctionner.
Les agents mettent en cache les bundles de politique signés dans LMDB. Lorsque le serveur est inaccessible, la convergence continue en utilisant la dernière politique connue. Les résultats sont mis en file d'attente localement et se vident automatiquement au retour de la connectivité. Aucun autre moteur d'application d'état n'offre ce niveau de résilience hors ligne.
Essayez maintenant
Vigo est un logiciel libre. Compilez-le à partir des sources publiées sur GitHub.